ในศูนย์ข้อมูลและเครือข่ายองค์กรสมัยใหม่โครงสร้างพื้นฐานการตรวจสอบเครือข่ายได้กลายเป็นสิ่งสำคัญไม่แพ้เลเยอร์การสลับและการกำหนดเส้นทางแล้ว เนื่องจากระบบคลาวด์แบบไฮบริด การจำลองเสมือน ไมโครเซอร์วิส และลิงก์ความเร็วสูง 40G/100G กลายเป็นมาตรฐาน สถาปัตยกรรมตรวจสอบแบบดั้งเดิมที่สร้างขึ้นบนพอร์ต SPAN, TAP ที่ไม่มีการจัดการ และการเชื่อมต่อเครื่องมือแบบเฉพาะกิจ กำลังล่มสลายลงภายใต้ปัญหาสำคัญสามประการ:
(1)การจองเครื่องมือเกินจำนวนเครื่องมือตรวจสอบได้รับปริมาณการรับส่งข้อมูลรวมที่มากกว่าความสามารถในการประมวลผล ส่งผลให้ข้อมูลสูญหาย การวิเคราะห์ไม่สมบูรณ์ และการลงทุนด้านความปลอดภัยสูญเปล่า
(2)จุดบอดในการจราจรทิศตะวันออก-ตะวันตกการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์ในแนวนอน (ซึ่งมักคิดเป็น 70-80% ของปริมาณการรับส่งข้อมูลทั้งหมดในศูนย์ข้อมูล) มักถูกมองข้าม ทำให้ซ่อนการโจมตีในแนวนอน ปัญหาคอขวดด้านประสิทธิภาพ และปัญหาของแอปพลิเคชันไว้ได้
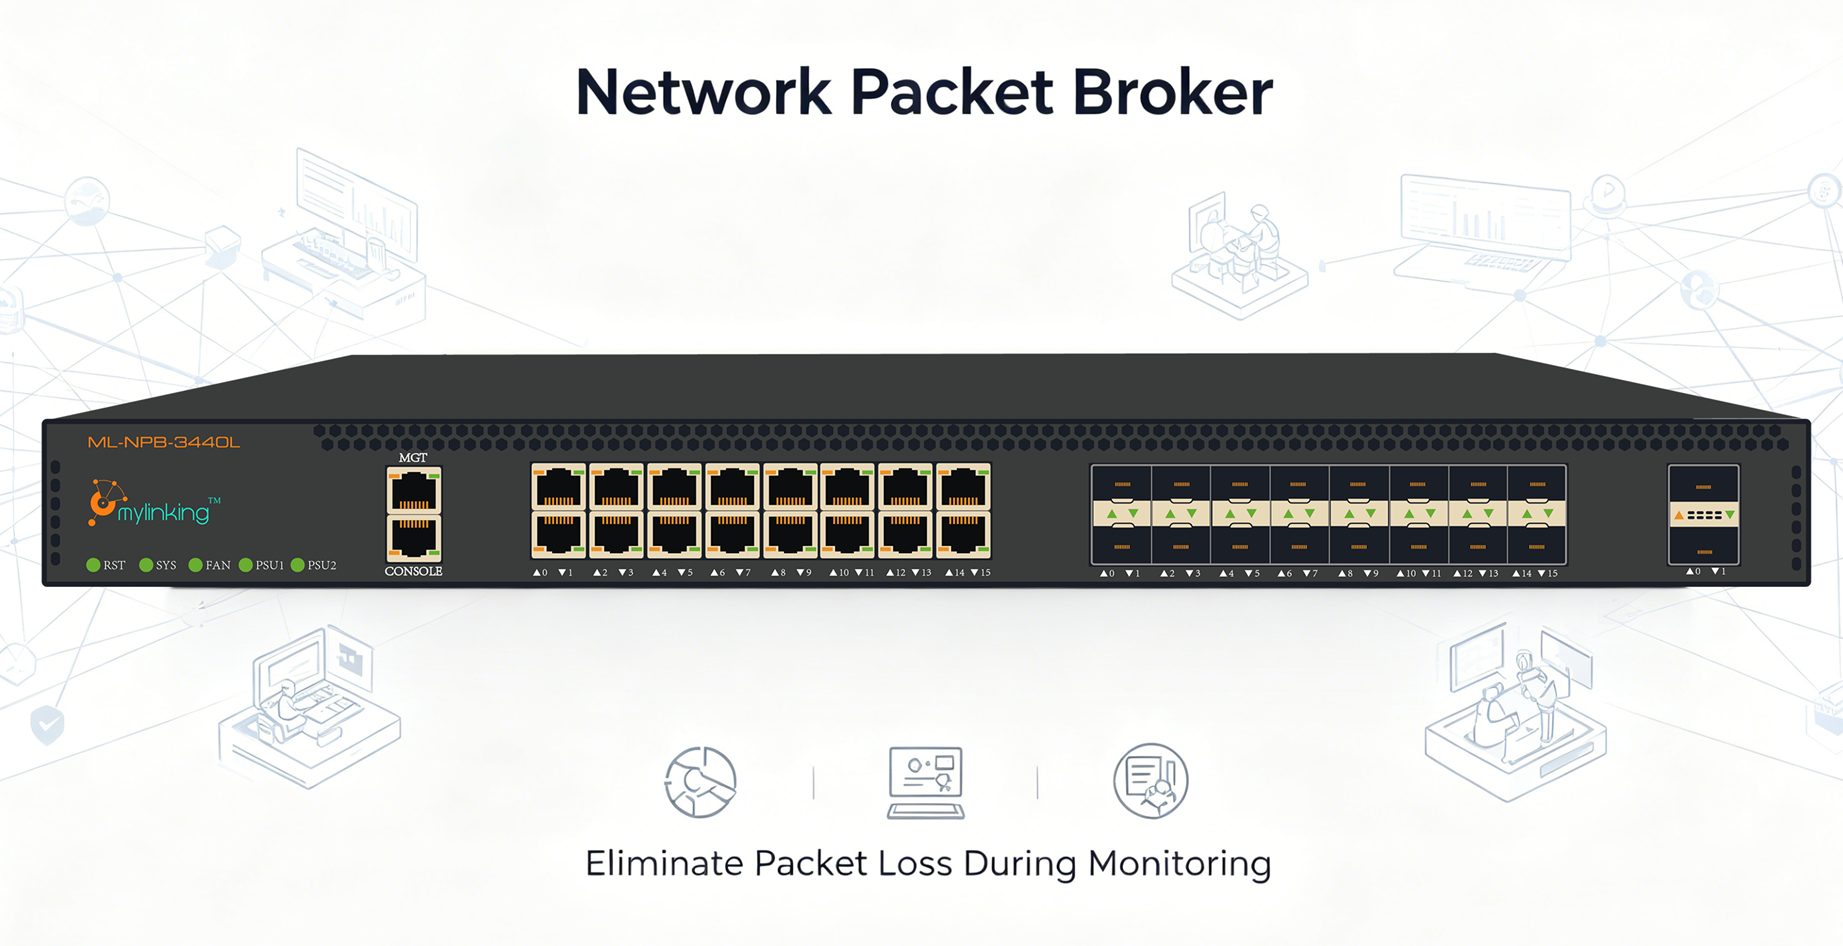
(3)การสูญเสียแพ็กเก็ตระหว่างการตรวจสอบ: เซสชัน SPAN ลดการส่งข้อมูลเมื่อมีภาระงานมาก การรวมข้อมูลที่ไม่ได้รับการจัดการทำให้เกิดความแออัด และการประมวลผลข้อมูลที่ขาดหายไปนำไปสู่การตรวจสอบที่ไม่สมบูรณ์ ผลลัพธ์ที่เป็นเท็จ และความล้มเหลวในการปฏิบัติตามข้อกำหนด
เพื่อแก้ไขความท้าทายเหล่านี้ในวงกว้าง Mylinking จึงได้นำเสนอ...ML‑NPB‑3440L ตัวกลางส่งผ่านแพ็กเก็ตเครือข่าย—ชิปทรงพลังที่ผลิตในประเทศโซลูชันการมองเห็นเครือข่ายออกแบบมาเพื่อประมวลผลทราฟฟิกแบบฟูลดูเพล็กซ์ 320Gbps ความยืดหยุ่นของอินเทอร์เฟซหลายอัตรา (1G/10G/40G/100G) และความอัจฉริยะระดับ L2–L7 ที่ลึกซึ้ง โดยรวมการรวบรวม การรวม การกรอง การปรับสมดุลโหลด การประมวลผลแบบอุโมงค์ และการกระจายอัจฉริยะของทราฟฟิก เพื่อขจัดความไร้ประสิทธิภาพในการตรวจสอบ ให้การมองเห็นแบบครบวงจร และรับประกันการไม่สูญเสียแพ็กเก็ตที่ไม่จำเป็นสำหรับเครื่องมือด้านความปลอดภัย ประสิทธิภาพ การปฏิบัติตามข้อกำหนด และการวิเคราะห์
เอกสารทางเทคนิคฉบับนี้ให้การวิเคราะห์เชิงลึกเกี่ยวกับ...ML‑NPB‑3440Lรวมถึงสถาปัตยกรรม ความสามารถหลัก กลไกการประมวลผลปริมาณการใช้งาน การออกแบบส่วนติดต่อผู้ใช้ กรณีการใช้งาน และผลลัพธ์ทางธุรกิจที่วัดได้ เอกสารนี้ออกแบบมาสำหรับ Google SEO และผู้ซื้อด้านเทคนิคระดับองค์กร โดยวางตำแหน่งแพลตฟอร์มนี้เป็นชั้นพื้นฐานสำหรับ SEO ยุคใหม่การตรวจสอบเครือข่าย 40G/100Gและมีความยืดหยุ่นโครงสร้างพื้นฐานการตรวจสอบเครือข่าย.
1. ภาพรวมผู้บริหาร: Mylinking ML‑NPB‑3440L Network Packet Broker
เดอะมายลิงกิ้ง เอ็มแอล-เอ็นพีบี-3440แอลเป็นอุปกรณ์แร็คเมาท์ขนาด 1U ความหนาแน่นสูงตัวกลางส่งแพ็กเก็ตเครือข่าย (NPB)ออกแบบมาโดยเฉพาะเพื่อรวม ปรับปรุงประสิทธิภาพ และกระจายปริมาณการรับส่งข้อมูลจากส่วนใดส่วนหนึ่งของเครือข่ายไปยังเครื่องมือตรวจสอบหรือรักษาความปลอดภัยใดๆ รองรับชุดอินเทอร์เฟซแบบผสมผสานอย่างสมบูรณ์:
○พอร์ต RJ45 ทองแดง 10/100/1000M จำนวน 16 พอร์ต
○พอร์ตไฟเบอร์ 1/10GE SFP+ จำนวน 16 พอร์ต
○พอร์ต 40GE QSFP จำนวน 1 พอร์ต
○พอร์ต 100GE QSFP28 จำนวน 1 พอร์ต (ใช้งานร่วมกับ 40GE ได้)
○พอร์ตการจัดการนอกแบนด์โดยเฉพาะ
ด้วยความสามารถในการสลับสัญญาณแบบไม่ปิดกั้น320Gbps ฟูลดูเพล็กซ์ML‑NPB‑3440L รองรับการประมวลผลที่ความเร็วสูงสุดแม้ภายใต้ภาระการรับส่งข้อมูลเต็มที่ ขับเคลื่อนด้วยชิปเซ็ตประสิทธิภาพสูงภายในประเทศและสถาปัตยกรรม CPU แบบมัลติคอร์ ทำให้สามารถจำลอง รวบรวม กรอง กระจายโหลด การแบ่งแพ็กเก็ต การเขียน VLAN ใหม่ การประมวลผลโปรโตคอลการสร้างอุโมงค์ (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP) การประทับเวลาในระดับนาโนวินาที และการกระจายการรับส่งข้อมูลแบบไดนามิก ด้วยความเร็วสูงสุด
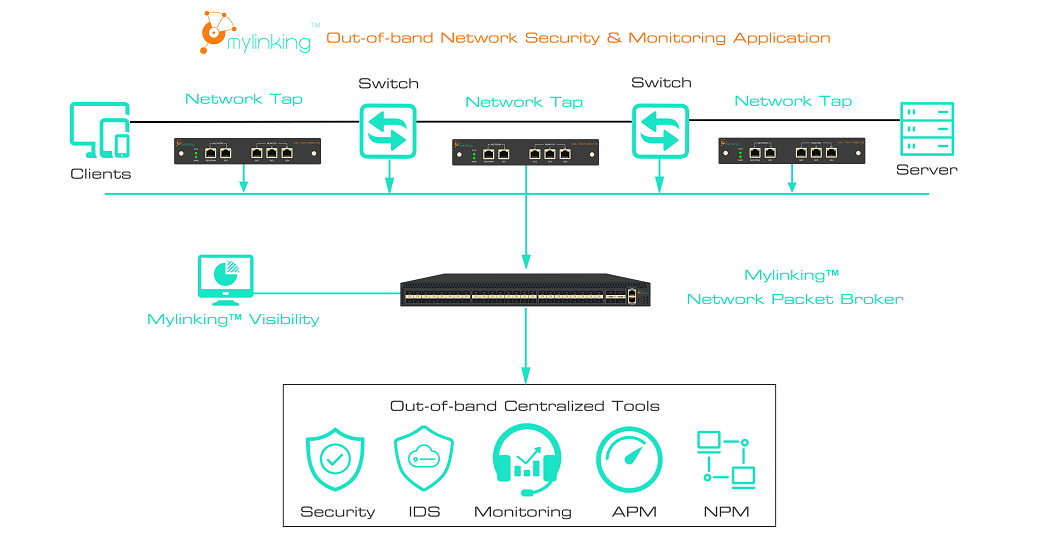
ในฐานะที่เป็นจุดบรรจบกันโซลูชันการมองเห็นเครือข่ายML‑NPB‑3440L ทำหน้าที่รวมศูนย์การรับส่งข้อมูลจาก TAP, พอร์ต SPAN/mirror, ตัวแยกสัญญาณแสง และสภาพแวดล้อมเสมือนต่างๆ โดยจะประมวลผลแพ็กเก็ตดิบเพื่อให้ตรงกับข้อกำหนดของเครื่องมือ และส่งต่อเฉพาะข้อมูลที่จำเป็นไปยังเครื่องมือที่เหมาะสมในอัตราที่เหมาะสมเท่านั้น ซึ่งจะช่วยลดความยุ่งยากต่างๆ ลงได้การจองเครื่องมือเกินจำนวนลบออกจุดบอดในการจราจรทิศตะวันออก-ตะวันตกและกำจัดให้หมดไปการสูญเสียแพ็กเก็ตระหว่างการตรวจสอบ—ความล้มเหลวที่ก่อให้เกิดค่าใช้จ่ายสูงที่สุด 3 ประการในการดำเนินงานเครือข่ายสมัยใหม่
อุปกรณ์นี้รองรับทั้งสองอย่างไฟเบอร์ TAPและSPAN/Mirrorโหมดการใช้งานที่หลากหลาย ทำให้มีประสิทธิภาพเท่าเทียมกันทั้งในการออกแบบศูนย์ข้อมูลใหม่และการปรับปรุงเครือข่ายองค์กรที่มีอยู่เดิม โดยมี GUI บนเว็บ, CLI, SSH, TELNET, SNMP และ SYSLOG สำหรับการจัดการตลอดวงจรชีวิต รวมถึง RADIUS/TACACS+ สำหรับการควบคุมการเข้าถึงตามบทบาทที่ปลอดภัย
สำหรับองค์กรที่กำลังสร้างระบบที่มีเสถียรภาพ ปรับขนาดได้ และตรวจสอบได้โครงสร้างพื้นฐานการตรวจสอบเครือข่ายMylinking ML‑NPB‑3440L ไม่ใช่แค่เพียงอุปกรณ์เสริม แต่เป็นชั้นสวิตช์พื้นฐานสำหรับการมองเห็นได้ชัดเจน
2. ปัญหาสำคัญสามประการในการตรวจสอบเครือข่ายสมัยใหม่
ก่อนที่จะสำรวจความสามารถทางเทคนิคของ ML‑NPB‑3440L เราจะกำหนดวิกฤตการณ์ด้านการปฏิบัติงานและความปลอดภัยที่เร่งด่วนที่อุปกรณ์นี้ต้องเผชิญตัวกลางส่งแพ็กเก็ตเครือข่ายแก้ไขปัญหา.
2.1 การใช้งานเครื่องมือเกินความจำเป็น: การลงทุนที่สูญเปล่าและการวิเคราะห์ที่ไม่สมบูรณ์
การจองเครื่องมือเกินจำนวนเกิดขึ้นเมื่อแบนด์วิดท์ขาเข้ารวมของเครื่องมือตรวจสอบเกินขีดความสามารถในการประมวลผลแบบเรียลไทม์ สาเหตุหลักที่พบบ่อย ได้แก่:
○การรวมลิงก์ 10G หรือ 40G หลายลิงก์เข้าไว้ในพอร์ตเครื่องมือ 10G เดียว
○การจำลองกระแสข้อมูลทั้งหมดไปยังเครื่องมือหลายๆ เครื่องพร้อมกัน
○ส่งข้อมูลทั้งหมด (รวมถึงสัญญาณรบกวน) ไปยังเครื่องมือที่ออกแบบมาเพื่อการวิเคราะห์เฉพาะด้าน
○ขาดความสามารถในการกรองปริมาณการรับส่งข้อมูล การปรับสมดุลโหลด หรือการแบ่งส่วนข้อมูล
ผลที่ตามมานั้นร้ายแรงมาก:
○แพ็กเก็ตถูกทิ้งที่ทางเข้าของเครื่องมือ
○ระบบ IDS/IPS พลาดการตรวจจับภัยคุกคาม
○เครื่องมือทางนิติวิทยาศาสตร์สูญเสียบริบทของเซสชัน
○เครื่องมือ APM/NPM ทำให้ได้ตัวชี้วัดประสิทธิภาพที่บิดเบือน
○ทีมรักษาความปลอดภัยปฏิบัติงานด้วยความเชื่อมั่นอย่างเต็มเปี่ยม
จากการวิจัยในอุตสาหกรรม พบว่าองค์กรที่ใช้สถาปัตยกรรม SPAN เพียงอย่างเดียวหรือ TAP ที่ไม่มีการจัดการ มักประสบปัญหาการใช้งานเครื่องมือเกินความจำเป็น 15–40%ในช่วงชั่วโมงเร่งด่วน ซึ่งทำให้การลงทุนด้านความปลอดภัยและการเฝ้าระวังที่มีราคาแพงนั้นไร้ประสิทธิภาพไปบางส่วน
2.2 จุดบอดในการจราจรทิศตะวันออก-ตะวันตก: สาเหตุอันดับ 1 ของความเสียหายจากการชนด้านข้าง
ศูนย์ข้อมูลสมัยใหม่มีลักษณะดังนี้การจราจรตะวันออก-ตะวันตก—การสื่อสารระหว่างเซิร์ฟเวอร์กับเซิร์ฟเวอร์ คอนเทนเนอร์กับคอนเทนเนอร์ และเครื่องเสมือนกับเครื่องเสมือนภายในขอบเขตเครือข่าย ข้อมูลจากอุตสาหกรรมแสดงให้เห็นอย่างสม่ำเสมอว่า:
○การจราจรระหว่างทิศตะวันออกและทิศตะวันตก70–85% ของปริมาณการรับส่งข้อมูลทั้งหมดของศูนย์ข้อมูล
○80% ของการโจมตีทางไซเบอร์ขั้นสูงใช้การเคลื่อนที่แบบแนวนอนหลังจากประนีประนอมกันในเบื้องต้น
○90% ขององค์กรขาดความสามารถในการมองเห็นภาพรวมของการรับส่งข้อมูลภายในเครือข่ายอย่างครบถ้วน
สถาปัตยกรรมแบบดั้งเดิมมุ่งเน้นการตรวจสอบที่ขอบเขตของอินเทอร์เน็ต (เหนือ-ใต้) ทำให้การรับส่งข้อมูลภายในมองไม่เห็น ผู้โจมตีจึงใช้ช่องโหว่นี้จุดบอดในการจราจรทิศตะวันออก-ตะวันตกถึง:
○ย้ายข้อมูลข้ามเซิร์ฟเวอร์
○ยกระดับสิทธิ์
○ขโมยและจัดฉากข้อมูล
○ติดตั้งแรนซัมแวร์
○ซ่อนตัวอยู่โดยไม่ถูกตรวจพบเป็นเวลาหลายสัปดาห์หรือหลายเดือน
แม้ว่าจะมีการใช้งานเซสชัน TAP หรือ SPAN แล้วก็ตาม การขาดระบบควบคุมส่วนกลางก็ยังคงเป็นปัญหาอยู่ตัวกลางส่งแพ็กเก็ตเครือข่ายหมายความว่าปริมาณการรับส่งข้อมูลไม่สามารถรวบรวม กรอง หรือกระจายภาระได้อย่างมีประสิทธิภาพในส่วนต่างๆ ภายในเครือข่าย ผลที่ได้คือเครือข่ายที่ดูเหมือนมีการตรวจสอบ แต่เต็มไปด้วยความเสี่ยงที่มองไม่เห็น
2.3 การสูญหายของแพ็กเก็ตระหว่างการตรวจสอบ: ความล้มเหลวในการปฏิบัติตามข้อกำหนดและการหยุดชะงักที่มองไม่เห็น
การสูญเสียแพ็กเก็ตระหว่างการตรวจสอบมักเข้าใจผิดว่าเป็นเรื่องที่ไม่เป็นอันตรายหรือหลีกเลี่ยงไม่ได้ ในทางปฏิบัติแล้ว มันทำลายความเชื่อมั่นในข้อมูลการตรวจสอบ:
○พอร์ต SPAN จะทิ้งแพ็กเก็ตเมื่อสวิตช์เกิดความแออัด
○การรวมข้อมูลโดยไม่มีแรงดันย้อนกลับทำให้เกิดบัฟเฟอร์ล้น
○การขาดการประทับเวลาและการจำลองข้อมูลทำให้ความสมบูรณ์ของเซสชันเสียหาย
○ข้อมูลที่ถูกซ่อนไว้ในอุโมงค์นั้นไม่สามารถอ่านได้และถูกตัดทิ้งโดยเครื่องมือมาตรฐาน
ผลที่ตามมาได้แก่:
○ไม่สามารถดำเนินการวิเคราะห์เหตุการณ์อย่างครบถ้วนได้
○ไม่ผ่านการตรวจสอบตามมาตรฐาน PCI DSS, HIPAA, GDPR และ SOX
○การเกิดไมโครเบิร์สต์ที่ไม่สามารถสังเกตได้และปัญหาด้านประสิทธิภาพ
○เครื่องมือรักษาความปลอดภัยพลาดลำดับการโจมตี
○ทีมเครือข่ายไม่สามารถตรวจสอบความถูกต้องของ SLA ได้
สำหรับอุตสาหกรรมต่างๆ เช่น การเงิน การดูแลสุขภาพ อีคอมเมิร์ซ และภาครัฐการสูญเสียแพ็กเก็ตระหว่างการตรวจสอบนี่ไม่ใช่ปัญหาด้านการดำเนินงาน แต่เป็นภาระผูกพันทางธุรกิจและการปฏิบัติตามกฎระเบียบ
เดอะMylinking ML‑NPB‑3440L Network Packet Brokerขจัดปัญหาทั้งสามประการด้วยฮาร์ดแวร์ที่ออกแบบมาโดยเฉพาะ การประมวลผลการจราจรอย่างชาญฉลาด และสถาปัตยกรรมที่มองเห็นได้ตั้งแต่ต้นจนจบ
3. คุณค่าหลักที่นำเสนอ: ML‑NPB‑3440L ช่วยแก้ปัญหาความท้าทายด้านการตรวจสอบที่สำคัญได้อย่างไร
ML‑NPB‑3440L ได้รับการออกแบบมาเพื่อแก้ไขวิกฤตการณ์สามประการของอุตสาหกรรมโดยตรง พร้อมทั้งสร้างรากฐานที่ยั่งยืนสำหรับอนาคตโซลูชันการมองเห็นเครือข่าย.
3.1 กำจัดปัญหาการจองเครื่องมือเกินจำนวน
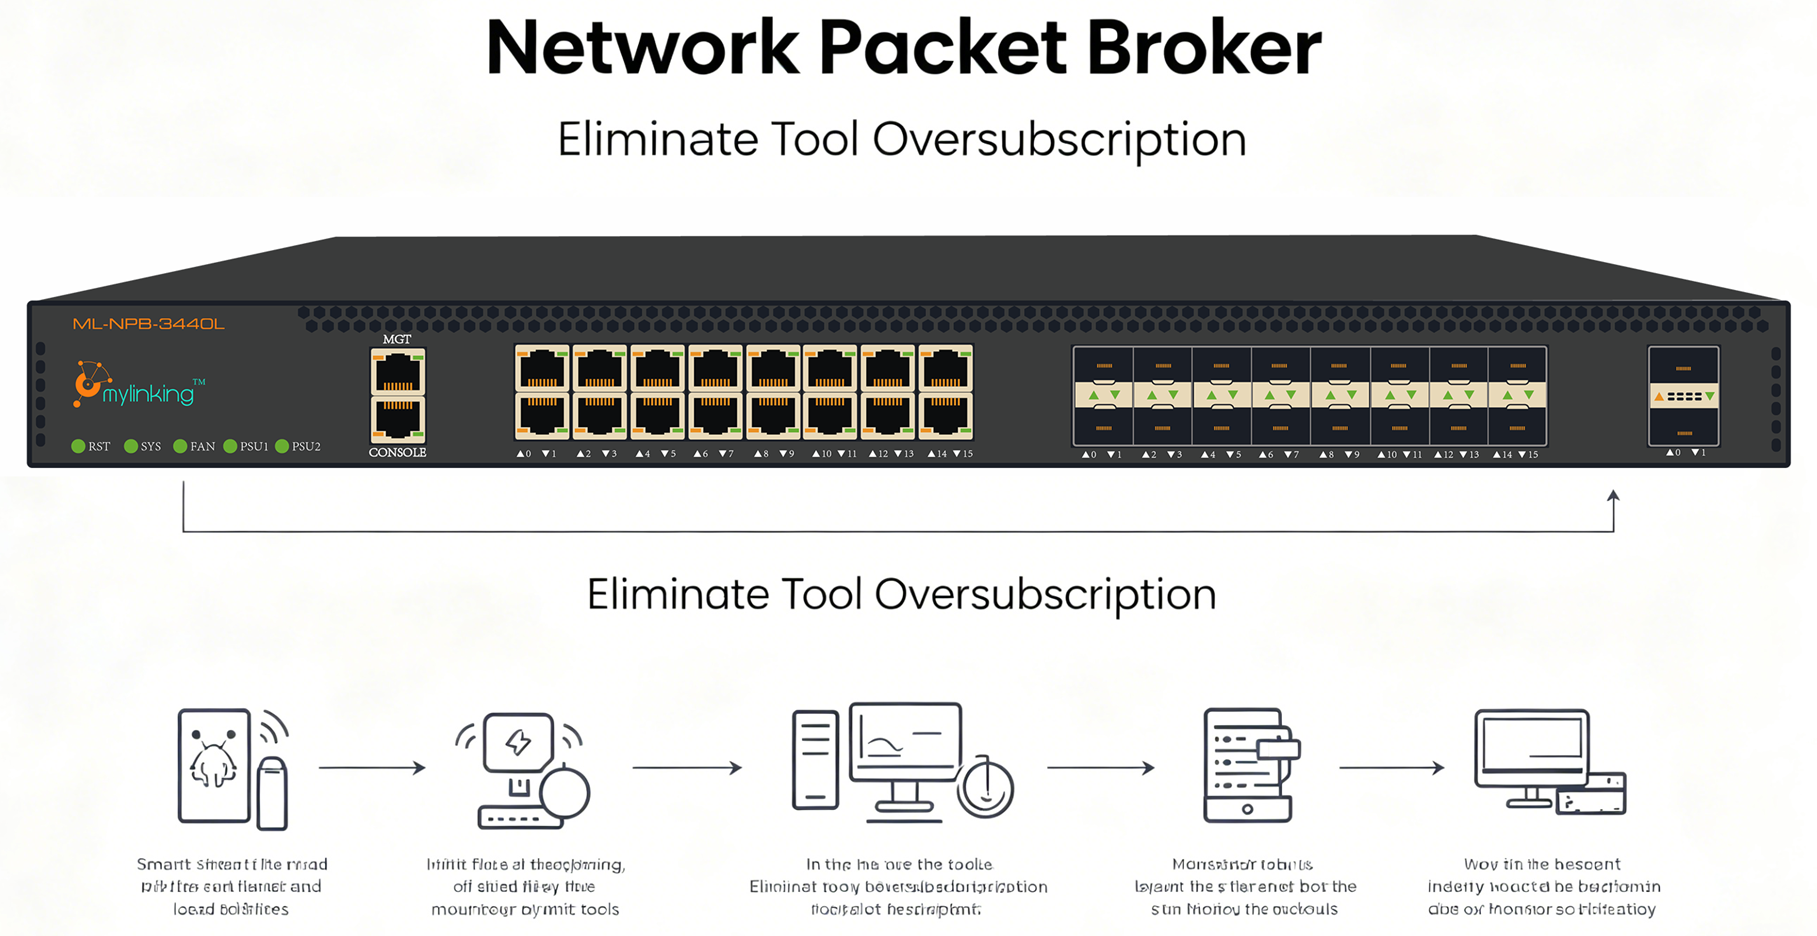
○การกรองอัจฉริยะ L2–L7ส่งเฉพาะทราฟฟิกที่เกี่ยวข้องไปยังแต่ละเครื่องมือเท่านั้น
○การปรับสมดุลภาระแบบไดนามิกกระจายเซสชันไปยังกลุ่มเครื่องมือต่างๆ
○การหั่นแพ็คเก็ตช่วยลดแบนด์วิดท์ของข้อมูลโดยไม่สูญเสียความชาญฉลาดของส่วนหัว
○การควบคุมการรวมและการจำลองการรับส่งข้อมูลป้องกันน้ำท่วมเครื่องมือ
○การแยกพอร์ต(100G → 4×25G, 40G → 4×10G) ปรับอัตราการรับส่งข้อมูลให้ตรงกับความจุของเครื่องมือ
○การส่งต่อลำดับความสำคัญช่วยให้มั่นใจได้ว่าการรับส่งข้อมูลที่สำคัญจะเข้าถึงเครื่องมือได้ก่อน
3.2 ขจัดจุดบอดในการจราจรทิศตะวันออก-ตะวันตก
○รวมศูนย์การรวบรวมข้อมูลจากเลเยอร์ Top-of-Rack (ToR), การรวมกลุ่ม และเลเยอร์หลัก
○รองรับสายทองแดง สายไฟเบอร์ และอัตราความเร็วแบบผสม 1G/10G/40G/100G เพื่อการครอบคลุมอย่างเต็มรูปแบบ
○ถอดรหัส VXLAN/GRE/GTP/MPLS เพื่อเปิดเผยข้อมูลภายใน
○ช่วยให้มองเห็นการรับส่งข้อมูลแบบครบวงจรสำหรับการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์
○ช่วยให้สามารถตรวจสอบความปลอดภัยและประสิทธิภาพของเวิร์กโหลดทั้งแบบเสมือนและแบบกายภาพได้
○การพึ่งพาแอปพลิเคชันแผนที่ที่ซ่อนอยู่ในการจราจรตะวันออก-ตะวันตก
3.3 ขจัดปัญหาการสูญหายของแพ็กเก็ตระหว่างการตรวจสอบ
○โครงสร้างสวิตช์แบบไม่ปิดกั้นความเร็ว 320Gbps ช่วยลดปัญหาความแออัด
○การส่งต่อข้อมูลโดยใช้ฮาร์ดแวร์รับประกันว่าจะไม่มีการสูญเสียแพ็กเก็ตภายใต้ภาระงานระดับสายส่ง
○ระบบบัฟเฟอร์การรับส่งข้อมูลในตัวและการวัดไมโครเบิร์สต์
○การประทับเวลาในระดับนาโนวินาทีช่วยรักษาลำดับและความถูกต้องของเวลา
○ระบบสำรองพอร์ตเอาต์พุตแบบป้องกันความล้มเหลวช่วยป้องกันการสูญเสียที่ฝั่งเครื่องมือ
○การรองรับการส่งสัญญาณผ่านใยแก้วนำแสงเส้นเดียวช่วยขยายขอบเขตการครอบคลุมที่เชื่อถือได้
○การจำลอง การรวม และการกระจายข้อมูลโดยไม่สูญเสียข้อมูล
ด้วยการแก้ไขปัญหาเหล่านี้ ML‑NPB‑3440L จึงเปลี่ยนแปลงไปโครงสร้างพื้นฐานการตรวจสอบเครือข่ายจากแนวคิดที่กระจัดกระจายและไม่สมบูรณ์ กลายเป็นโครงสร้างพื้นฐานด้านการตรวจสอบที่น่าเชื่อถือและมีประสิทธิภาพสูง
4. สถาปัตยกรรมฮาร์ดแวร์และการออกแบบอินเทอร์เฟซ
ML‑NPB‑3440L ใช้ตัวเครื่องแบบ 1U ความลึกสั้น (445 มม. × 505 มม. × 44 มม.) สำหรับการติดตั้งในศูนย์ข้อมูลที่มีความหนาแน่นสูง สร้างขึ้นเพื่อการทำงานต่อเนื่องตลอด 24 ชั่วโมง 7 วันต่อสัปดาห์ ด้วยระบบจ่ายไฟสำรอง ความทนทานต่อสภาพแวดล้อมระดับอุตสาหกรรม และชิปเซ็ตประสิทธิภาพสูงที่ผลิตในประเทศ
4.1 การกำหนดค่าอินเทอร์เฟซ (การออกแบบอัตราผสมเต็มรูปแบบ)
ML‑NPB‑3440L รองรับความยืดหยุ่นแบบหลายอัตราอย่างแท้จริง เพื่อรวมการตรวจสอบเข้าด้วยกันทั้งในโครงสร้างพื้นฐานเก่าและใหม่:
○16× 10/100/1000M RJ45: การเชื่อมต่อด้วยสายทองแดงสำหรับระบบเดิม ระบบภายในวิทยาเขต และระบบสาขา
○16× 1/10GE SFP+: ไฟเบอร์สำหรับศูนย์ข้อมูลเซิร์ฟเวอร์ คลัสเตอร์เวอร์ชวลไลเซชัน และลิงก์หลักความเร็วปานกลาง
○1× 40GE QSFP: การรวมและการอัปโหลดความเร็วสูง
○1× 100GE QSFP28: การบันทึกภาพความเร็วสูงพิเศษ 100G (ใช้งานร่วมกับ 40G ได้)
○1× 10/100/1000M การจัดการ: การจัดการนอกช่องทางโดยเฉพาะ
การผสมผสานอินเทอร์เฟซนี้ทำให้ ML‑NPB‑3440L สามารถทำงานได้อย่างอเนกประสงค์ตัวกลางส่งแพ็กเก็ตเครือข่ายสำหรับ:
○ทองแดง 1G รุ่นเก่า
○พื้นที่เซิร์ฟเวอร์เสมือน 10G
○ชั้นการรวมข้อมูล 40G
○ลิงก์หลักและลิงก์โครงข่าย 100G
4.2 ประสิทธิภาพและความสามารถในการสลับสัญญาณ
○กำลังการผลิตรวม: 320Gbps ฟูลดูเพล็กซ์
○สถาปัตยกรรม: ชิปผลิตในประเทศ + ซีพียูแบบมัลติคอร์
○วิธีการส่งต่อ: เร่งความเร็วด้วยฮาร์ดแวร์ อัตราความเร็วสายสัญญาณ ไม่ปิดกั้นการทำงาน
○พลัง: วงจรสำรอง 1+1 AC/DC (AC 110–240V หรือ DC -48V)
○การใช้พลังงานสูงสุด: 200 วัตต์
○MTBFออกแบบมาเพื่อการใช้งานในศูนย์ข้อมูลระดับผู้ให้บริการโดยเฉพาะ
4.3 คุณสมบัติความน่าเชื่อถือ
○แหล่งจ่ายไฟสำรอง 1+1 (RPS)
○ความซ้ำซ้อนของพอร์ต: ระบบสลับการทำงานหลัก/สำรองสำหรับพอร์ตเครื่องมือ
○การป้องกันการสั่นสะเทือนของอินเทอร์เฟซ
○การวัดปริมาณการจราจรแบบไมโครเบิร์สต์
○อุณหภูมิในการทำงาน: 0°C – 50°C
○ความชื้น: 10–95% ไม่เกิดการควบแน่น
○ตัวถังที่แข็งแรงทนทาน เหมาะสำหรับสภาพแวดล้อมที่มีแร็คอุปกรณ์จำนวนมาก
แพลตฟอร์มฮาร์ดแวร์นี้รับประกันว่า ML‑NPB‑3440L สามารถทำหน้าที่เป็นรากฐานถาวรของระบบใดๆ ก็ได้โครงสร้างพื้นฐานการตรวจสอบเครือข่าย.
5. เจาะลึก: ความสามารถในการประมวลผลการจราจรอย่างชาญฉลาด
จุดเด่นที่ทรงพลังที่สุดของ ML‑NPB‑3440L คือระบบประมวลผลข้อมูลความเร็วสูงแบบครบวงจร ฟังก์ชันทั้งหมดทำงานพร้อมกันด้วยความเร็วเต็มสายโดยไม่ลดประสิทธิภาพลง
5.1 ฟังก์ชันหลักในการจัดการปริมาณการรับส่งข้อมูล
5.1.1 การจำลองการรับส่งข้อมูล
○การจำลองแบบ 1 ต่อ N: อินพุตหนึ่งรายการ → เครื่องมือหลายรายการ
○การรวมแบบ N-to-M: รวมอินพุตหลายรายการ → เครื่องมือจำนวนมาก
○การคัดลอกแบบไม่สูญเสียข้อมูลสำหรับ IDS, NPM, APM, SIEM, การตรวจสอบทางนิติวิทยาศาสตร์ และการปฏิบัติตามกฎระเบียบ
5.1.2 การรวมกลุ่มปริมาณการจราจร
○รวมลิงก์ความเร็วต่ำเข้ากับฟีดเครื่องมือความเร็วสูง
○ลดจำนวนพอร์ตเครื่องมือที่จำเป็น
○ลดความซับซ้อนของระบบสายเคเบิลและโครงสร้าง
5.1.3 การกระจายปริมาณการจราจร
○การส่งมอบตามนโยบายโดยใช้รายการที่อนุญาต/รายการที่ไม่อนุญาต/กฎที่กำหนดเอง
○กระจายตามโปรโตคอล แอปพลิเคชัน IP พอร์ต VLAN หรือลายเซ็นแพ็กเก็ต
○ตรวจสอบให้แน่ใจว่าเครื่องมือได้รับเฉพาะทราฟฟิกที่ออกแบบมาเพื่อวิเคราะห์เท่านั้น
5.1.4 การกรองอัจฉริยะ (L2–L7)
ML‑NPB‑3440L รองรับการกรองแบบละเอียดพิเศษเพื่อกำจัดเสียงรบกวนและลดภาระของเครื่องมือ:
○ประเภทอีเธอร์เน็ต, VLAN, TTL
○IP 7-tuple, การแบ่งส่วนข้อมูล, แฟล็ก TCP
○ลักษณะของแพ็กเก็ตและรูปแบบของข้อมูลที่บรรจุอยู่ภายใน
○การจับคู่คีย์ออฟเซ็ตแบบกำหนดเอง 128 ไบต์แรก
○การระบุระดับแอปพลิเคชัน (L7)
การกรองเป็นกลไกหลักในการกำจัดการจองเครื่องมือเกินจำนวน.
5.1.5 การกระจายภาระงาน
○การกระจายโหลดโดยใช้แฮช (คุณลักษณะ L2–L7)
○การกระจายตามน้ำหนักที่คำนึงถึงเซสชัน
○รับประกันความสมบูรณ์ของเซสชันระหว่างคลัสเตอร์เครื่องมือต่างๆ
○ปรับเปลี่ยนสถานะการเชื่อมต่อโดยอัตโนมัติ
○ป้องกันไม่ให้เครื่องมือใดเครื่องมือหนึ่งทำงานหนักเกินไป
5.1.6 การติดแท็ก/ยกเลิกการติดแท็ก/เปลี่ยนแท็ก VLAN
○เพิ่ม ลบ หรือแก้ไขแท็ก VLAN
○แมปแหล่งข้อมูลหลายแหล่งเข้าสู่โดเมนการตรวจสอบเชิงตรรกะ
○ลดความซับซ้อนของการวิเคราะห์และการเชื่อมโยงเครื่องมือ
5.1.7 การหั่นบรรจุภัณฑ์
○แบ่งแพ็กเก็ตออกเป็น 64–1518 ไบต์
○รักษาส่วนหัว L2–L4 ไว้ในขณะที่ตัดทอนข้อมูลส่วนเพย์โหลด
○ลดการใช้แบนด์วิดท์ของเครื่องมือลงอย่างมาก
○มีความสำคัญอย่างยิ่งสำหรับสภาพแวดล้อมที่มีปริมาณงานสูง
5.1.8 ลำดับความสำคัญในการส่งต่อแพ็กเก็ต
○จัดลำดับความสำคัญของปริมาณการเข้าชมตามความสำคัญทางธุรกิจ
○ปกป้องการตรวจสอบแอปพลิเคชันที่สำคัญ
○ป้องกันช่องว่างในการวิเคราะห์ระหว่างการจราจรติดขัด
5.1.9 การสำรองพอร์ตเอาต์พุต
○การสลับการทำงานอัตโนมัติระหว่างพอร์ตเครื่องมือหลักและพอร์ตเครื่องมือสำรอง
○ป้องกันการสูญหายของแพ็กเก็ตฝั่งเครื่องมือระหว่างการบำรุงรักษาหรือความล้มเหลว
○ตรวจสอบให้แน่ใจว่ามีการปฏิบัติตามกฎระเบียบและตรวจสอบความปลอดภัยอย่างต่อเนื่อง
5.2 การประมวลผลโปรโตคอลการสร้างอุโมงค์ (สำคัญต่อการมองเห็นระหว่างทิศตะวันออกและทิศตะวันตก)
ศูนย์ข้อมูลสมัยใหม่ใช้ท่อส่งข้อมูลแบบโอเวอร์เลย์เพื่อสร้างเครือข่ายเสมือนและขยายขนาด แต่ท่อส่งข้อมูลเหล่านี้ก็สร้างปัญหาเช่นกันจุดบอดในการจราจรทิศตะวันออก-ตะวันตกML‑NPB‑3440L เปิดเผยการรับส่งข้อมูลภายในด้วยการถอดรหัสอย่างสมบูรณ์และการทำงานอัจฉริยะ:
5.2.1 โปรโตคอลอุโมงค์ที่รองรับ
○วีเอ็กซ์แลน
○เกร
○เออร์สแปน
○เอ็มพีแอลเอส
○จีทีพี
○IPinIP
5.2.2 หน้าที่ของอุโมงค์
○การระบุโปรโตคอลอุโมงค์: ตรวจจับประเภทอุโมงค์โดยอัตโนมัติ
○การจับคู่ชั้นใน/ชั้นนอก: กรองตามส่วนหัวด้านในหรือด้านนอก
○การถอดส่วนหัวของอุโมงค์ลบส่วนหัว VXLAN/GRE/MPLS/GTP ออก
○การสิ้นสุดของอุโมงค์: รับข้อมูลที่ถูกห่อหุ้มโดยตรงจากเครือข่าย
○เอาต์พุตการห่อหุ้มอุโมงค์: แปลงกลับเป็น ERSPAN สำหรับเครื่องมือระยะไกล
โดยการประมวลผลอุโมงค์ที่ตัวกลางส่งแพ็กเก็ตเครือข่ายในส่วนของเลเยอร์ ML‑NPB‑3440L ทำให้การรับส่งข้อมูล East-West ที่เข้ารหัสและเสมือนจริงสามารถมองเห็นได้อย่างสมบูรณ์ด้วยเครื่องมือมาตรฐาน
5.3 การประทับเวลาและการตรวจสอบทางนิติวิทยาศาสตร์ที่แม่นยำ
○การประทับเวลาด้วยความแม่นยำระดับนาโนวินาที
○การซิงโครไนซ์กับเซิร์ฟเวอร์ NTP
○มีการแทรกข้อมูลเวลาลงในแพ็กเก็ต
○มีความสำคัญอย่างยิ่งสำหรับการวิเคราะห์ข้อผิดพลาด การติดตามการโจมตี และการวัดประสิทธิภาพ
○แก้ไขข้อผิดพลาดด้านเวลาที่เกิดจากการสูญเสียแพ็กเก็ตระหว่างการตรวจสอบ
5.4 การจับแพ็กเก็ตแบบเรียลไทม์
○การจับภาพสดระดับพอร์ตและระดับนโยบาย
○การกรองแบบห้าทูเพิล
○การแก้ไขปัญหาทันที
○การบันทึกระดับนิติวิทยาศาสตร์
5.5 การส่งสัญญาณผ่านใยแก้วนำแสงเส้นเดียว
○รองรับการส่ง/รับสัญญาณผ่านใยแก้วนำแสงเส้นเดียวที่ความเร็ว 10G/40G/100G
○ลดต้นทุนการติดตั้งโครงข่ายใยแก้วนำแสง
○ขยายการตรวจสอบไปยังพื้นที่ที่มีโครงสร้างพื้นฐานใยแก้วนำแสงจำกัด
5.6 พอร์ตเบรกเอาต์
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○จับคู่การเชื่อมต่อความเร็วสูงกับความสามารถของเครื่องมือความเร็วต่ำ
○ขจัดปัญหาคอขวดของเครื่องมือ
5.7 การมองเห็นและการแสดงผลข้อมูลการจราจรอย่างเต็มรูปแบบ
ML‑NPB‑3440L ให้บริการแบบครบวงจรตั้งแต่ต้นจนจบโซลูชันการมองเห็นเครือข่ายแดชบอร์ด:
○องค์ประกอบของการจราจร
○อัตราการประมวลผลแบบเรียลไทม์
○การกระจายแพ็กเก็ต
○สถานะการประมวลผล
○แนวโน้มปริมาณการจราจรเมื่อเวลาผ่านไป
○แผนผังการไหลของภาพ
สิ่งนี้จะเปลี่ยนปริมาณการเข้าชมที่มองไม่เห็นให้กลายเป็นข้อมูลเชิงลึกที่นำไปใช้ได้จริง
6. การจัดการและการประสานงาน
ML‑NPB‑3440L รองรับการจัดการระดับองค์กรเพื่อการทำงานที่เสถียรและปลอดภัย:
○เว็บ GUI (HTTP/HTTPS)
○CLI ผ่านคอนโซล (RS232, 115200, 8, N, 1)
○เทลเน็ต / เอสเอช
○SNMP v1/v2c
○ซิสล็อก
○การตรวจสอบสิทธิ์ RADIUS / TACACS+
○การรักษาความปลอดภัยด้วยชื่อผู้ใช้/รหัสผ่าน
○การผสานรวมกับแพลตฟอร์มควบคุมการมองเห็น Mylinking Matrix‑SDN
การตั้งค่าทั้งหมดใช้งานง่าย ทำซ้ำได้ และออกแบบมาสำหรับใช้งานในระดับขนาดใหญ่โครงสร้างพื้นฐานการตรวจสอบเครือข่าย.
7. สถาปัตยกรรมการใช้งานทั่วไป
ML‑NPB‑3440L รองรับการใช้งานด้านการตรวจสอบเกือบทุกรูปแบบในระดับองค์กรและศูนย์ข้อมูล
7.1 การรวบรวมและการจำลองแบบส่วนกลาง
○รวบรวมข้อมูลจาก TAPs / SPAN ผ่านสวิตช์หลายตัว
○รวมความเร็วอัปโหลดเป็น 40G/100G
○จำลองข้อมูลไปยัง IDS, NPM, APM, SIEM และระบบนิติวิทยาศาสตร์
○ช่วยขจัดปัญหาความยุ่งเหยิงของสายเคเบิลและการใช้งานเครื่องมือเกินความจำเป็น
7.2 การจัดตารางเวลาการจราจรแบบรวมศูนย์
○อินพุตหลายอัตรา (1G/10G/40G/100G)
○กรอง, หั่น, ปรับสมดุลโหลด
○แจกจ่ายไปยังเครื่องมือที่เหมาะสม
○สร้างโครงสร้างพื้นฐานการตรวจสอบแบบครบวงจรเพียงหนึ่งเดียว
7.3 ทัศนวิสัยการจราจรทิศตะวันออก-ตะวันตก
○ปรับใช้ที่ ToR / การรวมกลุ่ม / แกนหลัก
○ดักจับการรับส่งข้อมูลระหว่างเซิร์ฟเวอร์ในแนวนอน
○ถอดแคปซูล VXLAN/GRE
○กรองและส่งต่อไปยังเครื่องมือรักษาความปลอดภัย
○ขจัดจุดบอด
7.4 การแบ่งแพ็กเก็ตและการเพิ่มประสิทธิภาพเครื่องมือ
○ลดปริมาณการจราจรที่หนาแน่น
○ลดภาระของเครื่องมือลง 40–70%
○รักษาความถูกต้องทางนิติวิทยาศาสตร์
○ยืดอายุการใช้งานและประสิทธิภาพของเครื่องมือ
7.5 การตรวจสอบเครือข่ายความเร็วสูง 40G/100G
○การบันทึกแบบเต็มอัตรา 100G
○การกระจายโหลดอย่างสมดุลระหว่างคลัสเตอร์เครื่องมือ 10G/25G
○รับประกันว่าไม่มีการสูญเสียแพ็กเก็ตระหว่างการตรวจสอบ
○เหมาะอย่างยิ่งสำหรับการมองเห็นโครงสร้างหลักและแกนกลาง
8. สรุปข้อมูลจำเพาะทางเทคนิค
| รายการ | ข้อกำหนด |
| ความจุรวม | 320Gbps ฟูลดูเพล็กซ์ |
| พอร์ต RJ45 | 16× 10/100/1000M |
| พอร์ต SFP+ | 16× 1/10GE |
| คิวเอสเอฟพี | 1× 40GE |
| คิวเอสเอฟพี28 | 1 × 100GE (ใช้งานร่วมกับ 40GE ได้) |
| การจัดการ | 1× 10/100/1000M |
| การปรับใช้ | แตะ + ขยาย/สะท้อน |
| ฟังก์ชันหลัก | การจำลองแบบ, การรวมกลุ่ม, การกระจาย, การกรอง, การปรับสมดุลโหลด, การแบ่งส่วน, การประทับเวลา, การยุติ/การตัดทอนอุโมงค์, VLAN, ลำดับความสำคัญ, ความซ้ำซ้อน |
| การรองรับอุโมงค์ | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| พลัง | 1+1 RPS AC/DC เลือกใช้ได้หรือไม่ได้ |
| มิติ | 1U, 445 มม. × 505 มม. × 44 มม. |
| อุณหภูมิ | 0–50°C |
9. บทสรุป: รากฐานของความสามารถในการมองเห็นเครือข่ายสมัยใหม่
เดอะMylinking ML‑NPB‑3440L Network Packet Brokerกำหนดนิยามใหม่ของสิ่งที่เป็นไปได้ในโครงสร้างพื้นฐานการตรวจสอบเครือข่ายโดยการแก้ปัญหาการจองเครื่องมือเกินจำนวน, จุดบอดในการจราจรทิศตะวันออก-ตะวันตก, และการสูญเสียแพ็กเก็ตระหว่างการตรวจสอบโดยจะเปลี่ยนระบบการตรวจสอบที่กระจัดกระจาย ขาดหาย และไม่สมบูรณ์ ให้กลายเป็นโครงสร้างพื้นฐานที่เชื่อถือได้ มีประสิทธิภาพสูง และมองเห็นภาพรวมได้อย่างครบถ้วน
ด้วยความจุ 320Gbps อินเทอร์เฟซแบบผสมอัตรา 1G/10G/40G/100G ระบบอัจฉริยะ L2–L7 ที่ล้ำลึก และการประมวลผลแบบอุโมงค์เต็มรูปแบบ ML‑NPB‑3440L จึงเป็นตัวเลือกที่เหมาะสมที่สุดโซลูชันการมองเห็นเครือข่ายสำหรับ:
○ศูนย์ข้อมูลองค์กร
○เครือข่ายระดับผู้ให้บริการ
○บริการทางการเงิน
○การดูแลสุขภาพ
○รัฐบาล
○การศึกษา
○อีคอมเมิร์ซและแพลตฟอร์มคลาวด์
หากคุณพร้อมที่จะกำจัดจุดบอด หยุดการสูญหายของแพ็กเก็ต กำจัดปัญหาการใช้งานเครื่องมือเกินกำลัง และสร้างสถาปัตยกรรมด้านการตรวจสอบที่ยืดหยุ่นอย่างแท้จริงMylinking ML‑NPB‑3440L Network Packet Brokerเป็นแพลตฟอร์มพื้นฐานของคุณ
วันที่โพสต์: 26 พฤษภาคม 2026


